Neoxit Demander une démo

Infogérance pour TPE et PME

Votre informatique sauvegardée, à jour et surveillée. Et vous le voyez.

Je prends en charge les sauvegardes, les mises à jour et la sécurité de vos serveurs et de vos postes. Vous gardez un œil sur tout dans un tableau de bord : ce qui est protégé, ce qui ne l'est pas, ce qui a été fait cette nuit.

Je vous montre le tableau de bord en direct, sur un parc de démonstration, en une demi-heure.

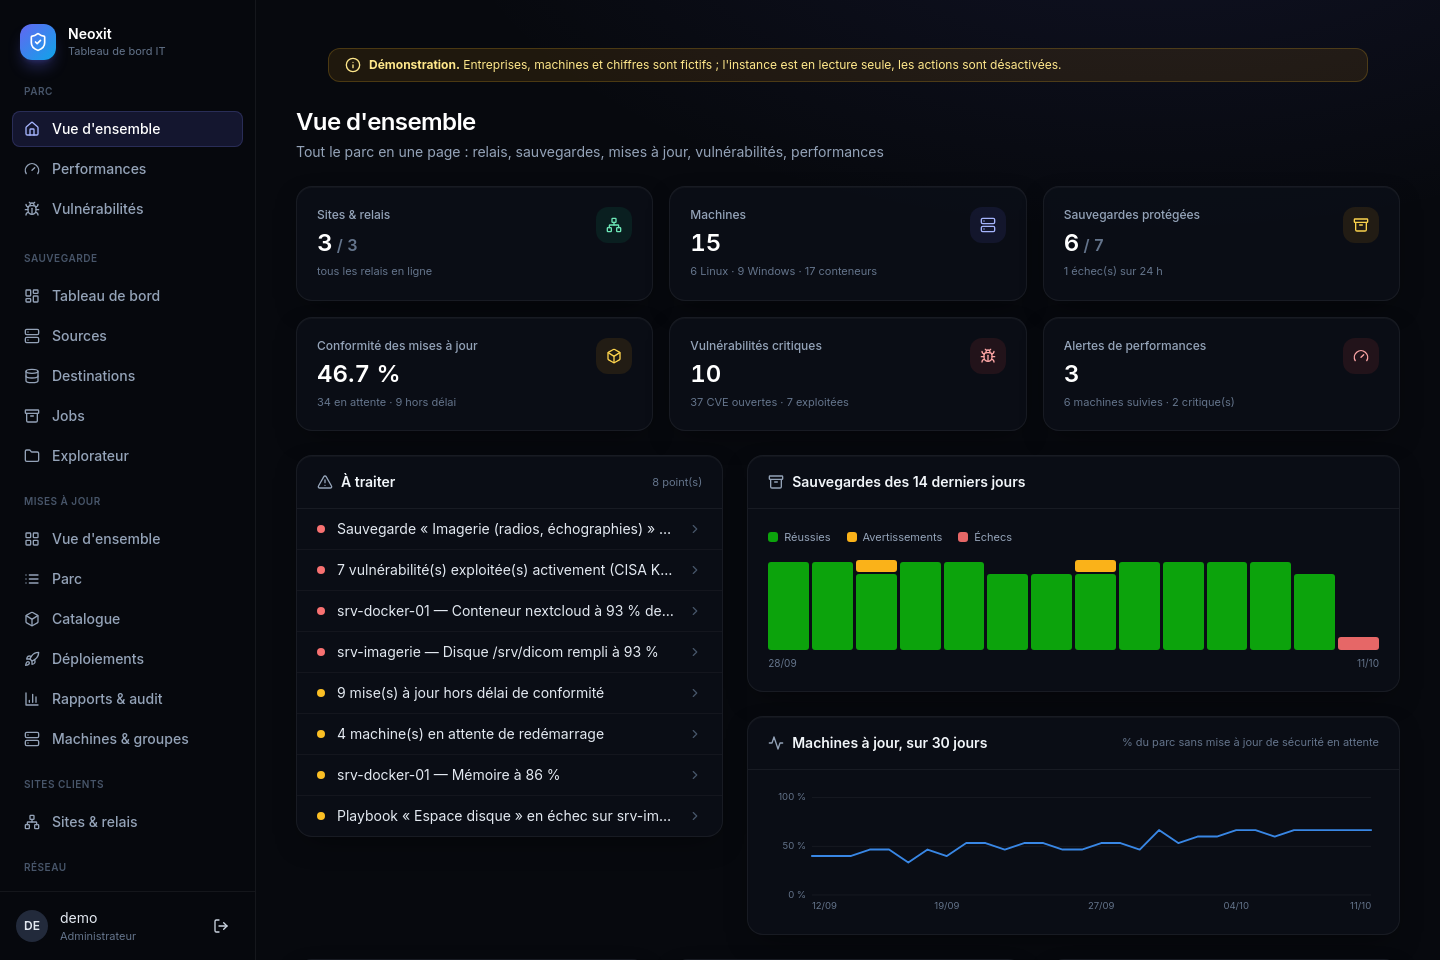
Vue d'ensemble du tableau de bord : relais en ligne, sauvegardes protégées, conformité des mises à jour, vulnérabilités critiques, alertes de performances et liste des points à traiter.

Ce que je fais pour vous

Quatre services, à prendre ensemble ou séparément. Chacun s'appuie sur le même tableau de bord.

Sauvegarde managée

Vos serveurs Linux et Windows, vos NAS et vos partages sont sauvegardés chaque nuit, chiffrés et dédupliqués, avec une copie hors site. Je surveille les échecs et je teste les restaurations.

  • Fichiers, bases de données, partages SMB, NFS et FTP
  • Copie vers un stockage S3, immuable si vous le souhaitez
  • Restauration d'un fichier ou d'un serveur entier
Mises à jour et correctifs

Les correctifs de sécurité de Linux, de Windows et de vos conteneurs sont installés dans des fenêtres convenues, d'abord sur un groupe pilote, avec des tests de santé et un retour arrière si un service ne redémarre pas.

  • Approbation automatique ou manuelle, par groupe de machines
  • Délais de correction suivis par gravité
  • Rapport après chaque fenêtre

Analyse des vulnérabilités

Chaque machine et chaque image de conteneur est analysée : les CVE ouvertes sont classées par gravité et par importance de la machine, celles qui sont exploitées activement passent devant.

  • Scores CVSS de la NVD, catalogue des failles exploitées de la CISA
  • Images Docker analysées par Trivy
  • Courbe de tendance sur 30 jours

Supervision et conteneurs

Processeur, mémoire, disques, réseau et conteneurs sont relevés chaque minute. Les images Docker en service sont archivées : une mise à jour ratée se rattrape en remettant la version d'avant.

  • Alertes avant qu'un disque soit plein
  • Archive des images, versions épinglées
  • Tâches d'administration automatisées avec Ansible

Le tableau de bord, écran par écran

Les captures ci-dessous viennent de la démonstration. Les entreprises et les machines qui y figurent sont inventées.

Sauvegarde

Savoir chaque matin que la nuit s'est bien passée

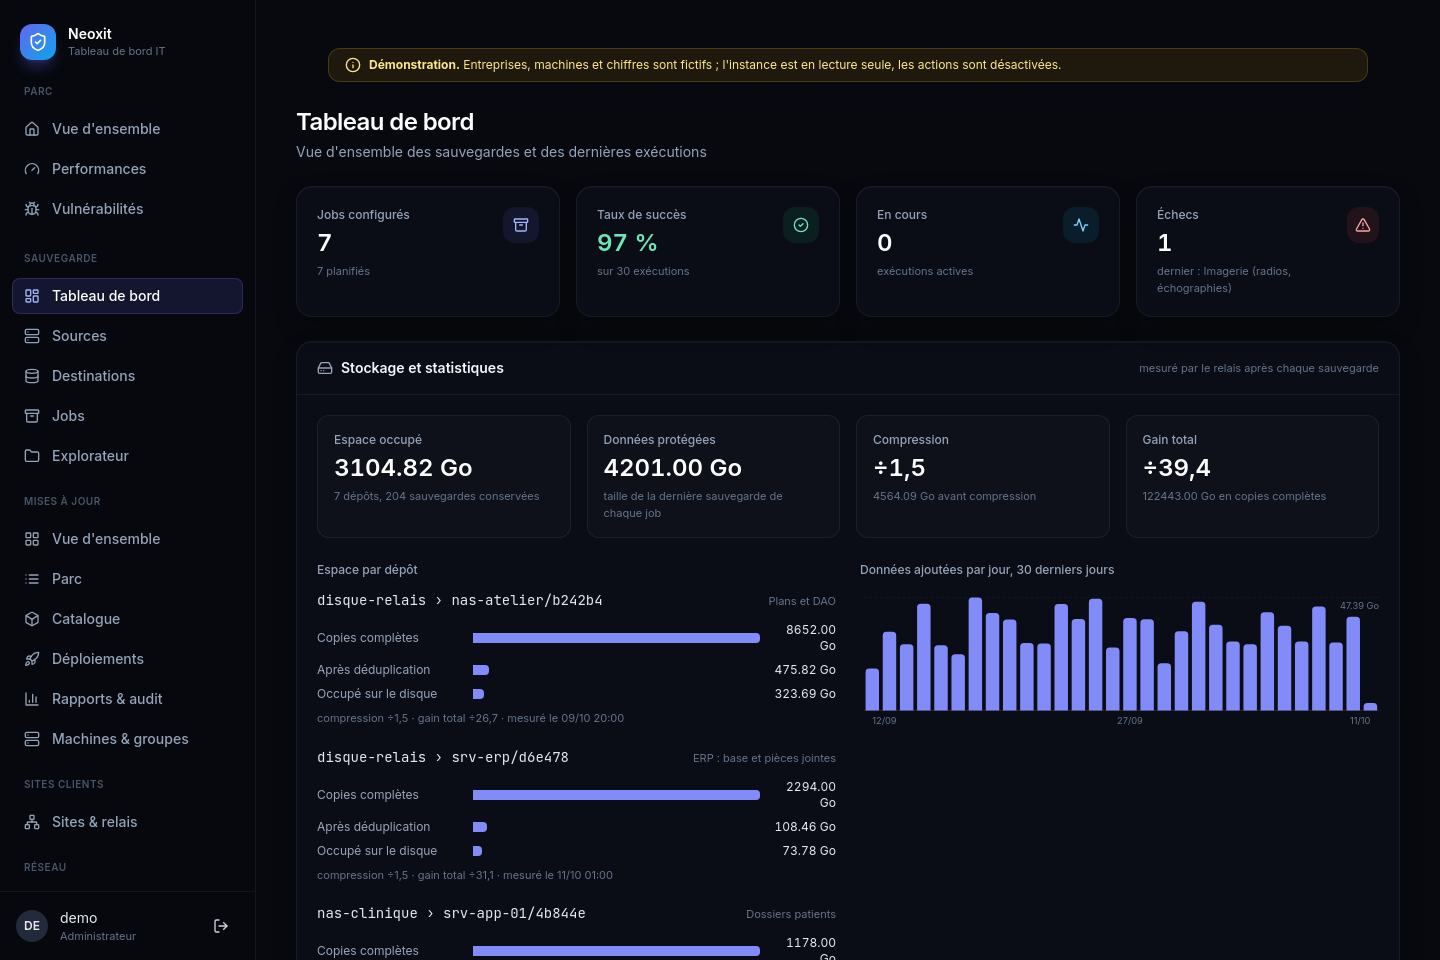
Taux de succès, espace occupé, données ajoutées jour après jour, état de la copie hors site. Un job en échec remonte tout de suite, avec son journal.

  • Dépôts restic chiffrés, dédupliqués et compressés
  • Explorateur : retrouver un fichier dans une sauvegarde d'il y a trois semaines
  • Rétention par jour, semaine et mois
Tableau de bord des sauvegardes : 7 jobs, 97 % de succès, espace par dépôt et données ajoutées par jour.

Mises à jour

Un parc à jour, sans surprise le lundi matin

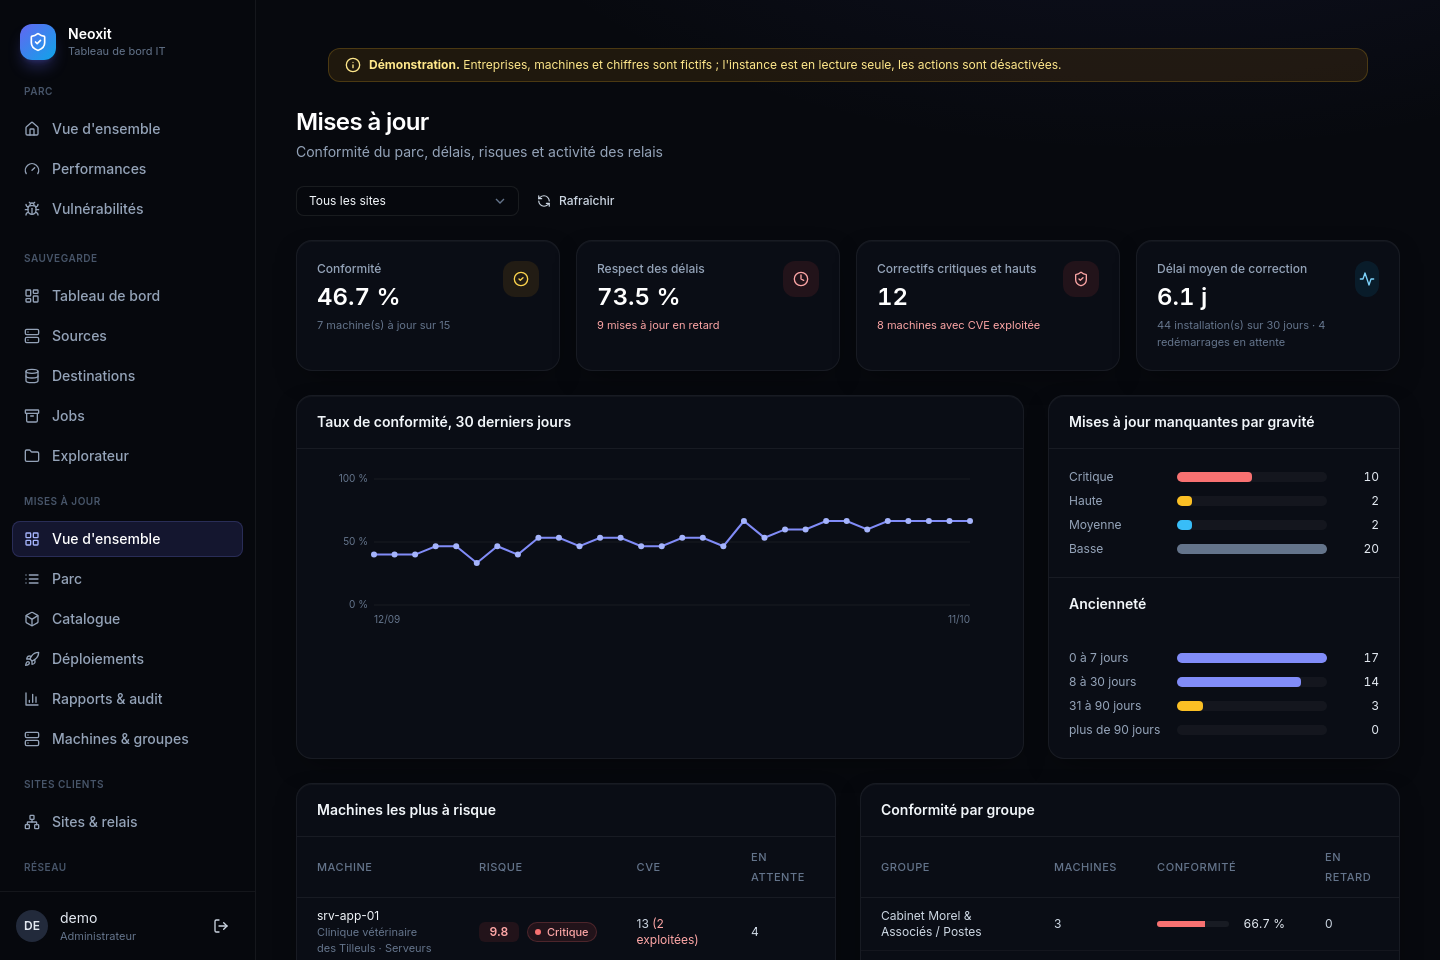
Conformité du parc, mises à jour manquantes par gravité et par ancienneté, machines les plus à risque. Chaque installation est tracée.

  • Linux (apt, dnf), Windows Update, images Docker
  • Fenêtres de maintenance, anneaux de déploiement
  • Journal d'audit et exports
Vue d'ensemble des mises à jour : taux de conformité sur 30 jours, mises à jour manquantes par gravité, machines les plus à risque.

Vulnérabilités

Les failles qui comptent, dans l'ordre où les traiter

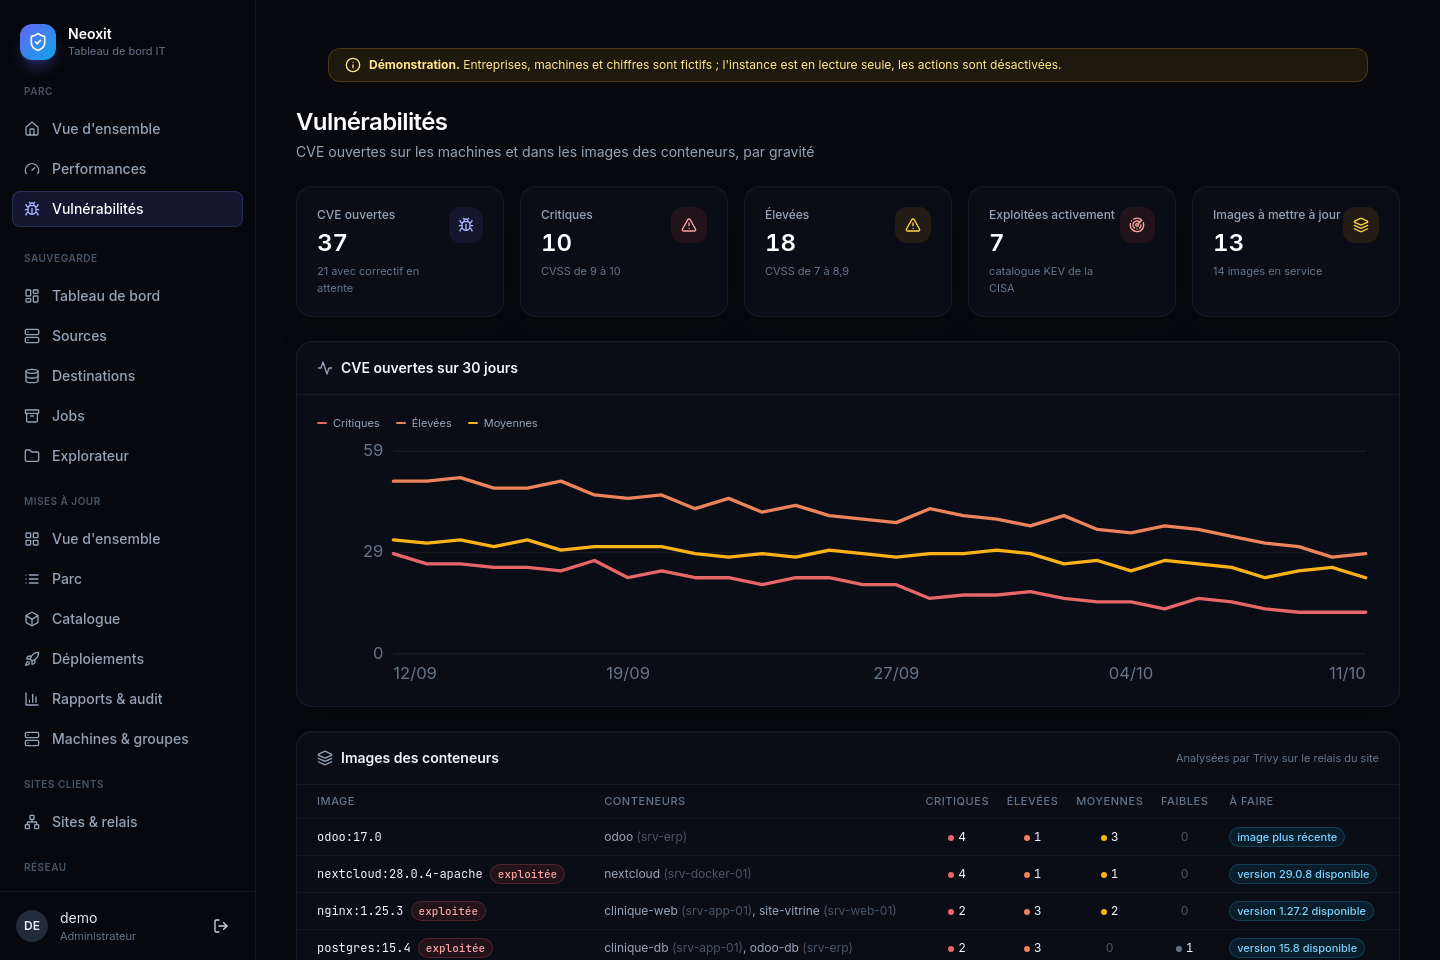
Toutes les CVE ouvertes du parc, sur les systèmes comme dans les images des conteneurs, avec ce qu'il faut faire pour chacune : installer le correctif en attente ou changer d'image.

  • Classement par gravité et par criticité de la machine
  • Failles exploitées activement mises en avant
  • Versions plus récentes des images signalées
Page des vulnérabilités : 37 CVE ouvertes dont 10 critiques, courbe sur 30 jours et tableau des images de conteneurs.

Performances

Voir venir le disque plein et le serveur qui sature

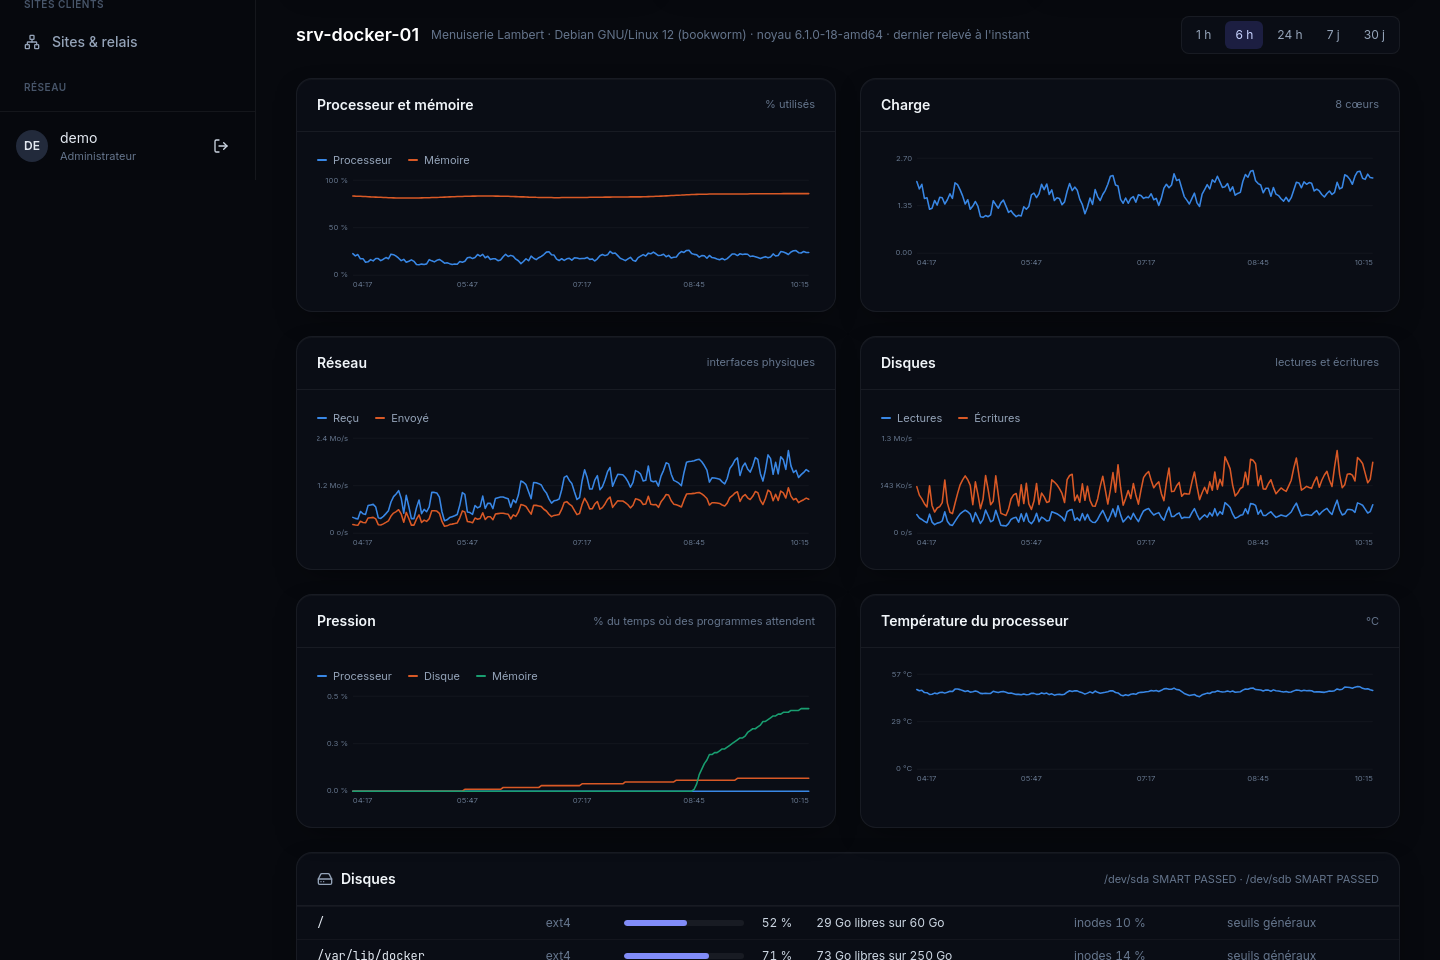
Une carte par serveur, les dépassements de seuil en tête de page, l'historique sur 30 jours. Rien n'est installé sur vos machines : les relevés passent par SSH.

  • Processeur, mémoire, disques, réseau, températures
  • Conteneurs : consommation, limites de mémoire, redémarrages
  • Alertes par e-mail, avec le retour à la normale
Courbes d'un serveur sur 6 heures : processeur et mémoire, charge, réseau, disques, pression et température.

Automatisation

Les tâches répétitives faites à l'heure, et consignées

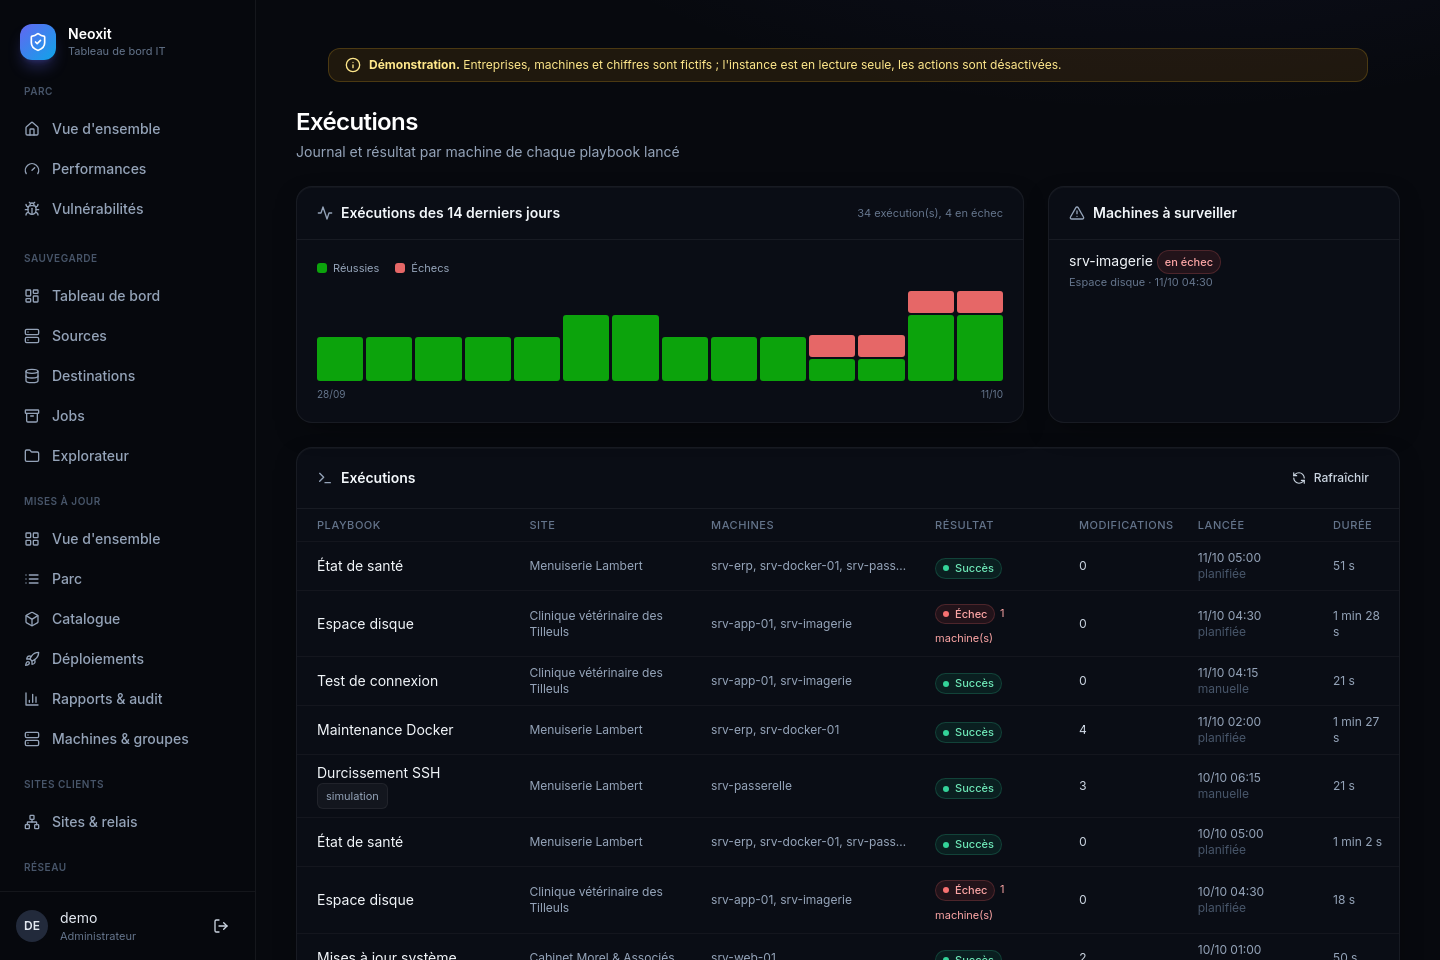
Durcissement SSH, contrôle de l'espace disque, maintenance Docker, état de santé : des playbooks Ansible lancés à la demande ou planifiés, avec le résultat machine par machine.

  • Une bibliothèque de playbooks prêts à l'emploi, modifiables
  • Mode simulation avant d'appliquer
  • Journal complet de chaque exécution
Exécutions des playbooks sur 14 jours, machines à surveiller et liste des exécutions avec leur résultat.

Images Docker

Revenir à la version d'hier en deux clics

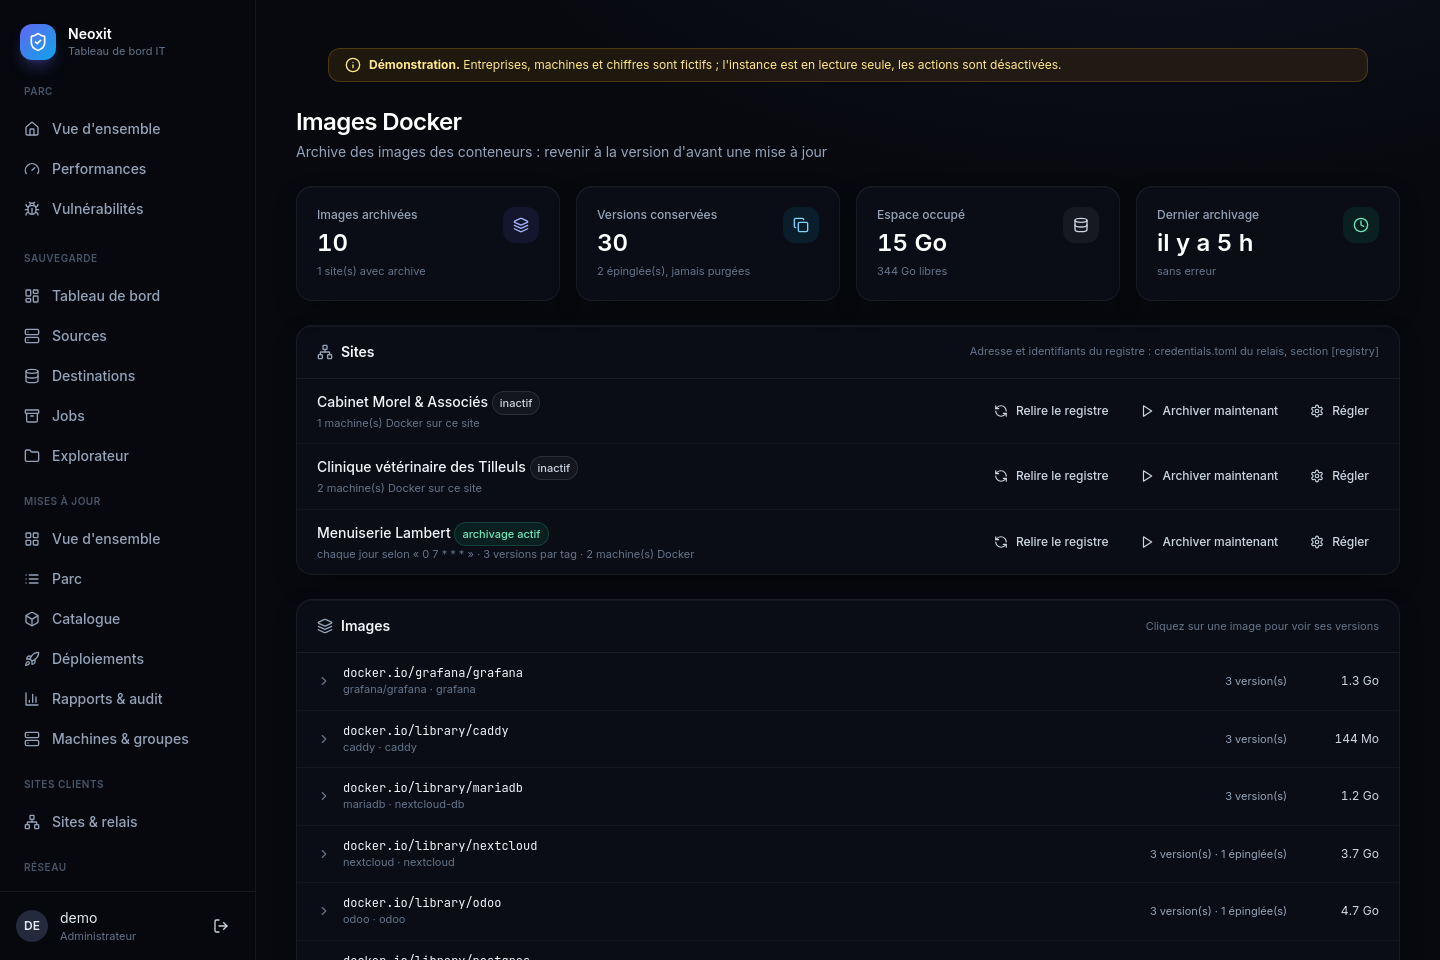
Chaque nuit, l'image de chaque conteneur est archivée dans un registre chez vous. Quand une mise à jour casse une application, la version précédente est là.

  • Plusieurs versions gardées par image
  • Versions épinglées, jamais purgées
  • Restauration et recréation du conteneur
Archive des images Docker : 10 images, 30 versions conservées, liste des images et journal des archivages.

Réseau

La configuration de vos switchs, sauvegardée elle aussi

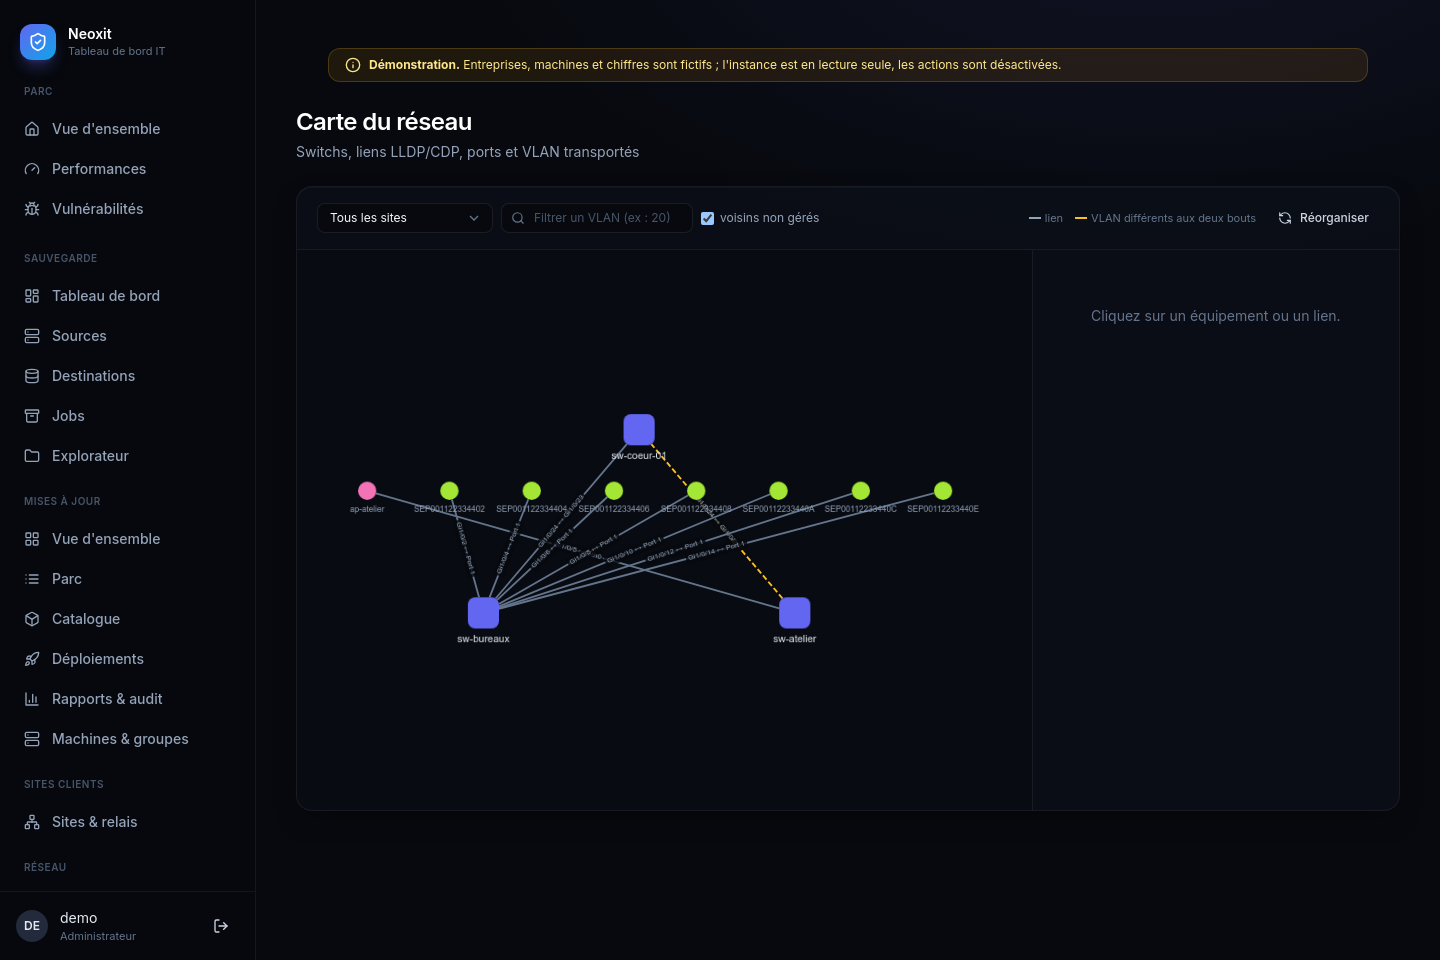
Chaque changement de configuration est gardé et comparé au précédent. La carte montre les liens entre équipements et les VLAN transportés.

  • Cisco IOS, NX-OS et Alcatel AOS
  • Recherche d'un VLAN ou d'une adresse MAC
  • Incohérences de VLAN entre deux bouts d'un lien
Carte du réseau : trois switchs, leurs liens et les équipements voisins.

Demander une démonstration

Comment ça marche chez vous

Un petit logiciel, le relais, est installé sur une machine de votre réseau. C'est lui qui travaille ; le tableau de bord ne se connecte jamais chez vous.

Aucun port à ouvrir

Le relais n'accepte aucune connexion entrante. Il interroge le tableau de bord, exécute, puis renvoie le résultat.

Vos mots de passe restent chez vous

Les identifiants de vos machines et les clés de vos sauvegardes sont dans un fichier du relais. Le tableau de bord ne les connaît pas.

Rien à installer sur les machines

Serveurs et postes sont joints par leurs protocoles habituels. Une machine compromise ne peut pas effacer ses sauvegardes.

  1. État des lieux. On fait ensemble l'inventaire : ce qu'il faut sauvegarder, ce qui est critique, ce qui peut redémarrer et quand.
  2. Mise en place. J'installe le relais, je déclare les machines, je règle les sauvegardes et les fenêtres de maintenance.
  3. Suivi. Je traite les alertes et les échecs. Vous recevez un rapport régulier et vous gardez l'accès au tableau de bord.

Questions fréquentes

Où sont stockées mes sauvegardes ?

Où vous le décidez : un NAS chez vous, un disque du relais, un stockage objet S3 chez l'hébergeur de votre choix, ou plusieurs à la fois. Elles sont chiffrées avant de quitter votre réseau.

Que voit le tableau de bord de mes données ?

Des noms de machines, des versions de logiciels, des mesures et des journaux d'exécution. Le contenu de vos fichiers n'y transite pas, sauf quand vous téléchargez vous-même un fichier depuis une sauvegarde.

Les mises à jour peuvent-elles casser quelque chose ?

Le risque existe avec n'importe quelle mise à jour. Il est réduit par le groupe pilote, les tests de santé après installation et le retour à l'état précédent quand un service ne répond plus. Rien ne s'installe en dehors des fenêtres convenues.

Faut-il Docker ou Linux pour en profiter ?

Non. La sauvegarde et les mises à jour couvrent aussi Windows. Les performances, les playbooks et l'archive des images concernent les serveurs Linux et les conteneurs.

Combien ça coûte ?

Le tarif dépend du nombre de machines, du volume à sauvegarder et des services retenus. Écrivez-moi avec quelques lignes sur votre parc, je vous réponds avec une proposition chiffrée.

Parlons de votre parc

Dites-moi combien de serveurs et de postes vous avez, ce qui vous inquiète aujourd'hui, et quand vous joindre. Je vous propose un créneau pour une démonstration.